


 Sicherheits- und Einflussaktivitäten in Deutschland und Europa (Illustration: IIC Berlin)
Kernaussagen
-
-
- Iran: Nach der Aufnahme des IRGC in die EU-Terroristenliste (19.02.2026) ist eher ein Ausweichen auf Mittler, Strohleute und kommerzielle Strukturen zu erwarten als ein vollständiger Rückzug oder eine sofortige Eskalation.
-
- Saudi-Arabien: Das offene Quellenbild zeigt vor allem Druck auf Einzelpersonen, digitale Überwachung und professionelle Einflussarbeit; ein institutionelles Netz, das dem iranischen vergleichbar wäre, ist nicht belegt.
-
- Vereinigte Arabische Emirate: Das Hauptrisiko liegt in der Auslagerung sensibler Aufgaben an private Anbieter. Entscheidend ist die Transparenz der Vertragsketten.
- Türkei: Nach dem Verfassungsschutzbericht ist eine Fortsetzung auf hohem Niveau zu erwarten. Maßnahmen müssen an konkrete Handlungen anknüpfen und dürfen die türkische Community nicht unter Generalverdacht stellen.
-
Vorbemerkung
Dieses Papier bewertet vier unterschiedliche Formen ausländischer Aktivitäten in Deutschland und Europa. Im Mittelpunkt stehen nicht die außenpolitischen Beziehungen als solche, sondern nachrichtendienstliche Aktivitäten, transnationale Repression, verdeckte oder intransparente Einflussnahme und die Nutzung privater bzw. technischer Dienstleister. Die Bewertung trennt dokumentierte Sachverhalte von Schlussfolgerungen. Wo die Quellenlage keine belastbare Aussage erlaubt, wird dies ausdrücklich kenntlich gemacht. Der Betrachtungszeitraum der Bewertungen umfasst die kommenden 12 bis 24 Monate.
Vergleichender Befund
Die vier Fälle folgen unterschiedlichen Logiken. Beim Iran steht ein vergleichsweise direktes sicherheits- und nachrichtendienstliches Muster im Vordergrund, das nach den europäischen Sanktionen gegen das IRGC stärker auf Mittler und verdeckte Strukturen ausweichen kann. Saudi-Arabien ist im offenen Quellenbild stärker durch personenbezogene digitale und rechtliche Druckmittel sowie professionelle Einflussarbeit geprägt. Bei den Vereinigten Arabischen Emiraten fällt die Bedeutung privater technischer und beratender Dienstleister auf. Die Türkei verbindet nach dem deutschen Sicherheitslagebild klassische Nachrichtengewinnung mit politischer Einflussnahme und der Beobachtung von Oppositionellen und Dissidenten.
Die Unterschiede sind für die Reaktion entscheidend. Eine einheitliche „Gegenstrategie“ würde entweder zu kurz greifen oder unverhältnismäßige Nebenwirkungen erzeugen. Wirksamer sind fallbezogene Instrumente: Strafverfolgung bei konkreten Rechtsverstößen, Finanz- und Vertragstransparenz, Schutz gefährdeter Personen, Kontrolle sensibler Technologien und eine verbesserte europäische Informationskooperation.
Gemeinsame Frühwarnindikatoren
-
-
- Verlagerung staatlicher Aufträge auf private oder schwer durchschaubare Zwischenstrukturen.
-
- Zunahme von Überwachungs- und Einschüchterungsfällen gegen bestimmte Personen oder Gruppen.
-
- Nicht transparente Finanzierungs- oder Vertragsbeziehungen.
-
- Cyberoperationen mit politisch plausibler Zielauswahl und belastbarer technischer Attribution.
- Neue Gerichtsverfahren, die Auftraggeber, Mittler oder Finanzierungswege offenlegen.
Gemeinsame Handlungsprinzipien
-
-
- Maßnahmen sollten an konkretes Verhalten und nachweisbare Verantwortlichkeit anknüpfen.
-
- Legitime diplomatische, wirtschaftliche, wissenschaftliche und kulturelle Kontakte sind von sicherheitsrelevanten Aktivitäten zu unterscheiden.
-
- Transparenzregeln sollten allgemein und herkunftsunabhängig gelten.
-
- Der Schutz gefährdeter Personen sollte unabhängig von ihrer politischen Position gewährleistet sein.
- Europäische Kooperation ist besonders dort sinnvoll, wo Operationen grenzüberschreitend organisiert sind.
-
Einen methodischen Bezugsrahmen liefert der vierte FIMI-Bericht des Europäischen Auswärtigen Dienstes vom 12. März 2026. Sein Schwerpunkt liegt auf russischen und chinesischen Operationen; die hier untersuchten Staaten stehen nicht im Mittelpunkt. Übertragbar ist dennoch der Ansatz des „FIMI Deterrence Playbook“: Er setzt bei Mittlern, Stellvertretern und Dienstleistern an und will vorhandene Instrumente – Sanktionen, Strafverfolgung, digitale Regulierung und Resilienzaufbau – gezielter verknüpfen. Das deckt sich mit dem Befund dieser Analyse, dass Wirkung eher an Vertragsketten und Vermittlern entsteht als an pauschalen Zuschreibungen.
Quellen und Nachweise
-
- Europäischer Auswärtiger Dienst (EEAS), 4th Report on Foreign Information Manipulation and Interference Threats, 12.03.2026.
1. Iran: Auslandsaktivitäten in Deutschland und Europa
Ausgangslage
Die iranische Auslandsaktivität in Europa lässt sich nicht auf ein einziges Operationsmuster reduzieren. Neben diplomatischen und wirtschaftlichen Beziehungen existieren nachweisbare Aktivitäten iranischer Sicherheits- und Nachrichtendienste gegen Oppositionelle, Personen mit Bezug zu Israel und jüdische Einrichtungen sowie im Bereich der Cyberaufklärung. Daneben treten Mittler, kriminelle Netzwerke und private Dienstleister auf. Für die Bewertung ist deshalb entscheidend, zwischen normaler staatlicher Außenvertretung, politischer Einflussnahme und nachrichtendienstlich oder strafrechtlich relevantem Handeln zu unterscheiden.
Eine wesentliche Veränderung des europäischen Umfelds trat am 19. Februar 2026 ein: Der Rat der Europäischen Union nahm das Korps der Islamischen Revolutionsgarde (IRGC) in die EU-Terroristenliste auf. Damit wurden insbesondere das Einfrieren von Geldern und wirtschaftlichen Ressourcen sowie ein Verbot der Bereitstellung entsprechender Mittel durch EU-Akteure verbunden.
Bewertung
Der entscheidende Effekt dieser Maßnahme dürfte weniger in einem vollständigen Rückzug iranischer Strukturen liegen als in einer Veränderung ihrer Arbeitsweise. Direkte, institutionell klar zuordenbare Aktivitäten werden kostspieliger. Damit steigt der Anreiz, auf Einzelpersonen, Strohleute, kommerzielle Zwischenstrukturen und digitale Werkzeuge auszuweichen.
Für die kommenden 12 bis 24 Monate erscheint daher ein Szenario der Anpassung unter erhöhtem Druck plausibler als die Annahme einer unmittelbaren vollständigen Eskalation. Ein schwerer Gewaltvorfall in Europa könnte den politischen Rahmen allerdings kurzfristig verändern und zu weiteren Ausweisungen, Sanktionen oder Einschränkungen führen. Eine solche Entwicklung sollte als auslösendes Ereignis betrachtet werden, nicht als Basisszenario.
Wesentliche Indikatoren
-
-
- Neue Ermittlungsverfahren, in denen eine Verbindung zwischen iranischen Stellen und lokalen Mittlern konkretisiert wird.
-
- Finanzielle Strukturen, bei denen die wirtschaftlich Berechtigten oder die eigentlichen Auftraggeber nicht transparent sind.
-
- Cyberoperationen, deren zeitliche Nähe zu politischen Ereignissen oder deren technische Signaturen eine staatliche Zuordnung ermöglichen.
-
- Versuche, nach behördlichen Verboten oder Auflösungen bestimmte Funktionen über neue Vereine, Unternehmen oder kulturelle Einrichtungen fortzuführen.
- Gerichtliche Entscheidungen, die erstmals eine belastbare Befehlskette oder Finanzierungsbeziehung offenlegen.
-
Ansatzpunkte für Deutschland und die EU
Die wirksamste Reaktion liegt nicht in pauschalen Maßnahmen gegen iranische Einrichtungen oder die iranische Diaspora, sondern in einer konsequenten Einzelfallprüfung. Finanzielle Sanktionen sollten mit Ermittlungen zu wirtschaftlich Berechtigten, Mittlern und Dienstleistern verbunden werden.
Beim Schutz gefährdeter Personen sind Polizei, Verfassungsschutz, Ausländerbehörden und Justiz auf klare Informationswege angewiesen. Besonders relevant sind Fälle, in denen Drohungen, Überwachung und digitale Angriffe ineinandergreifen.
Im Cyberbereich sollten attributionfähige technische Erkenntnisse systematischer mit strafrechtlichen Ermittlungen und europäischen Sanktionsinstrumenten verknüpft werden. Ziel ist eine Erhöhung der Kosten für konkrete Operationen, nicht eine pauschale politische Sanktionierung iranischer Kontakte.
Quellen und Nachweise
-
-
- Rat der Europäischen Union, „EU-Terroristenliste: Rat stuft Korps der Islamischen Revolutionsgarde als terroristische Organisation ein“, 19.02.2026.
-
- IIC Berlin, Recherche und Auswertung offener Quellen zu iranischen, saudischen und emiratischen Aktivitäten, Stand 30.09.2026.
- Bundesministerium des Innern und deutsche Sicherheitsbehörden, dokumentierte Maßnahmen gegen das Islamische Zentrum Hamburg.
-
2. Saudi-Arabien: Transnationale Aktivitäten in Deutschland und Europa
Ausgangslage
Das offene Quellenbild unterscheidet sich deutlich vom iranischen Muster. Im Mittelpunkt stehen weniger öffentlich erkennbare operative Strukturen in Europa als Maßnahmen gegen einzelne Personen: digitale Überwachung, Druck auf Oppositionelle, rechtliche und finanzielle Instrumente sowie professionelle Lobby- und Kommunikationsarbeit.
Der Mord an Jamal Khashoggi 2018 bleibt der markanteste dokumentierte Fall transnationaler staatlicher Repression. Hinzu kommen Fälle, in denen Überwachungstechnologien oder inoffizielle Mittler eingesetzt wurden. Die vorliegenden Quellen erlauben dagegen keine belastbare Aussage, dass Saudi-Arabien in Deutschland über ein institutionelles Einfluss- oder Spionagenetz verfügt, das mit den bekannten iranischen Strukturen gleichgesetzt werden könnte.
Bewertung
Für die nächsten 12 bis 24 Monate ist eher mit einer Fortsetzung niedrig sichtbarer Instrumente zu rechnen als mit spektakulären Operationen. Die entscheidenden Felder sind digitale Überwachung, Druck auf Einzelpersonen, Reputationsmanagement und die Nutzung professioneller Vermittler.
Das politische und wirtschaftliche Gewicht Saudi-Arabiens begrenzt zugleich die Wahrscheinlichkeit einer umfassenden politischen Konfrontation. Maßnahmen dürften daher eher dort greifen, wo ein konkreter Rechtsverstoß nachweisbar ist: bei Spionage, Bedrohung, unzulässiger Überwachung oder nicht offengelegter Einflussnahme.
Besonders zu beobachten
-
-
- Beschaffung oder Einsatz kommerzieller Überwachungs- und Spionagesoftware gegen Personen in Europa.
-
- Fälle, in denen Unternehmen oder Beratungen als Zwischenebene zwischen staatlichem Auftraggeber und europäischem Ansprechpartner auftreten.
-
- Auslieferungs- oder Abschiebungsbegehren, bei denen für die betroffene Person ein individuelles Verfolgungsrisiko besteht.
-
- Finanzierungs- und Lobbybeziehungen zu Forschungsinstituten, Verbänden oder Beratungsunternehmen, soweit gesetzliche Offenlegungspflichten greifen.
- Neue strafrechtliche Verfahren, die eine direkte Verbindung zwischen staatlichen Stellen und einzelnen Operationen belegen.
-
Ansatzpunkte für Deutschland und die EU
Der Schwerpunkt sollte auf dem Schutz gefährdeter Personen und der Kontrolle konkreter Technologien und Dienstleistungen liegen. Bei Überwachungstechnologie ist die Prüfung von Export, Beschaffung und Endverwendung wichtiger als eine abstrakte politische Einstufung.
Mehr Transparenz bei ausländischer Einflussnahme kann helfen, legitime Interessenvertretung von verdeckten Aktivitäten zu unterscheiden. Dies setzt allerdings klare und allgemein anwendbare Regeln voraus.
Die Erfahrung nach dem Fall Khashoggi zeigt zudem, dass der politische Druck nach spektakulären Ereignissen schwanken kann. Nachhaltige Wirkung entsteht eher durch dauerhafte Rechts- und Transparenzstandards als durch kurzfristige öffentliche Empörung.
Quellen und Nachweise
-
-
- IIC Berlin, eigene Recherche zu Saudi-Arabien.
-
- Freedom House, Citizen Lab und Human Rights Watch.
- Nicht bestätigte Angaben zu einzelnen Lobbyverträgen und Finanzierungen wurden nicht als Tatsachen übernommen.
-
3. Vereinigte Arabische Emirate: Einfluss, private Dienstleister und technische Fähigkeiten
Ausgangslage
Das emiratische Muster ist vor allem durch die Nutzung technischer und privatwirtschaftlicher Strukturen geprägt. Historische Fälle zeigen, dass ehemalige westliche Nachrichtendienst- oder Militärangehörige für cyberbezogene Aufgaben eingesetzt wurden. Gleichzeitig existiert eine umfangreiche und teilweise offen registrierte Beratungs- und Lobbytätigkeit.
Der Fall Alp Services ist für die europäische Bewertung besonders relevant, weil er die Schnittstelle zwischen staatlichem Interesse, privater Informationsbeschaffung und politischer Einflussarbeit sichtbar macht. Die öffentlich bekannten Ermittlungen und Recherchen sind jedoch von einem rechtskräftigen gerichtlichen Nachweis zu unterscheiden. Daraus folgt: Der Fall ist ein Warnsignal für das Geschäftsmodell, aber kein Beleg dafür, dass jede emiratische Beratungstätigkeit verdeckt oder nachrichtendienstlich ist.
Bewertung
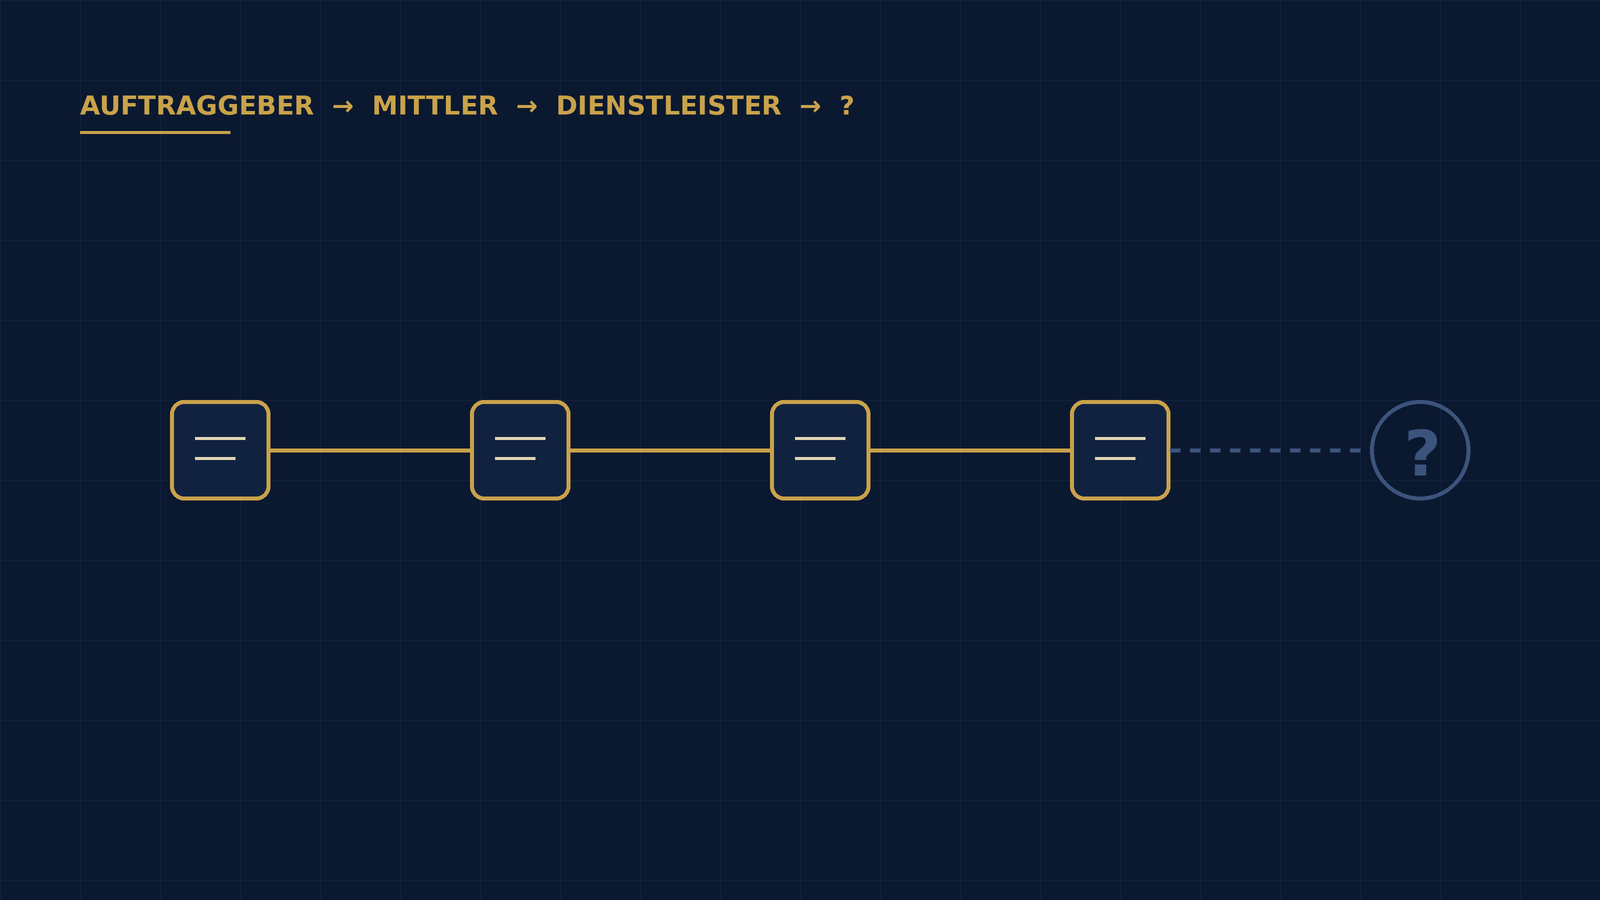
Für die nächsten 12 bis 24 Monate liegt das Hauptrisiko weniger in einer Wiederholung des historischen Project-Raven-Modells als in einer weiteren Auslagerung sensibler Aufgaben an private Anbieter. Die operative Trennlinie verläuft damit nicht zwingend zwischen Staat und Privatwirtschaft, sondern innerhalb von Vertragsketten: Wer beauftragt wen, wer ist wirtschaftlich Berechtigter und welcher Zweck ist tatsächlich vereinbart?
Neue Fälle dürften daher eher über Leaks, Gerichtsverfahren, Unternehmensunterlagen oder Untersuchungen zu Dienstleistern sichtbar werden als über eine klassische Enttarnung diplomatischer Agenten.
Indikatoren
-
-
- Beratungsverträge mit unklarer Endkundschaft oder ungewöhnlichen Zwischenfirmen.
-
- Private Cybersecurity- oder Intelligence-Anbieter, die Leistungen für ausländische staatliche Stellen erbringen.
-
- Recherche- und Reputationskampagnen gegen bestimmte Personen oder Organisationen ohne nachvollziehbaren journalistischen oder geschäftlichen Zweck.
-
- Wechsel ehemaliger westlicher Sicherheits- oder Nachrichtendienstmitarbeiter in Beratungsstrukturen mit staatlichen Auftraggebern.
- Gerichtliche oder regulatorische Verfahren, die die Verbindung zwischen Auftraggeber, Dienstleister und tatsächlicher Operation offenlegen.
Ansatzpunkte für Deutschland und die EU
Die zentrale Gegenmaßnahme ist Transparenz entlang der gesamten Vertragskette. Wo gesetzliche Offenlegungspflichten bestehen, sollte die wirtschaftlich berechtigte Seite nachvollziehbar sein.
Für Überwachungstechnologien sind Exportkontrolle, Endverbleib und Compliance der Anbieter entscheidend. Gleichzeitig müssen legitime Cybersecurity-Dienstleistungen und normale Unternehmensberatung von verdeckter Informationsbeschaffung unterschieden werden.
Bei konkreten Rechtsverstößen sollte die Verantwortlichkeit des privaten Auftragnehmers ebenso geprüft werden wie die des staatlichen Auftraggebers. Eine solche Vorgehensweise ist robuster als eine pauschale politische Zuschreibung.
Quellen und Nachweise
-
-
- IIC Berlin, eigene Recherche zu den Vereinigten Arabischen Emiraten.
-
- EIC/European Investigative Collaborations, Recherchen zu Alp Services.
- Die Analyse unterscheidet ausdrücklich zwischen belegten Fällen, nicht bestätigten Angaben und redaktioneller Analyse.
4. Türkei: Nachrichtendienstliche Aktivitäten, Einflussnahme und Schutzmaßnahmen in Deutschland und Europa
Ausgangslage
Die türkischen Nachrichtendienste gehören seit Jahren zu den ausländischen Diensten, deren Aktivitäten in Deutschland von den Sicherheitsbehörden beobachtet werden. Der Verfassungsschutzbericht 2024 beschreibt Deutschland als günstiges Umfeld für verdeckte Informationsbeschaffung und nennt insbesondere Oppositionelle und Dissidenten als vorrangige Aufklärungsziele. Zugleich werden Aktivitäten staats- beziehungsweise regierungsnaher Organisationen zur Einflussnahme auf türkischstämmige Gemeinschaften beschrieben.
Das Lagebild darf jedoch nicht auf die Formel „türkische Organisation gleich Nachrichtendienst“ verkürzt werden. Diplomatische Arbeit, politische Interessenvertretung, Vereinsarbeit und kulturelle Beziehungen sind grundsätzlich legitime Bestandteile eines offenen politischen Systems. Relevant wird die Angelegenheit dort, wo Überwachung, Einschüchterung, unzulässige Einflussnahme oder Spionage hinzutreten.
Schwerpunkte der Aktivität
Nach den deutschen Sicherheitsbehörden richtet sich das Interesse türkischer Dienste insbesondere gegen Oppositionelle und Dissidenten. Daneben bestehen Aufklärungsinteressen in politischen, wirtschaftlichen, militärischen und technologischen Fragen. Der Verfassungsschutzbericht verweist zudem auf die Einbindung türkischer Auslandsvertretungen in Informationsbeschaffung und Weiterleitung von Informationen an türkische Strafverfolgungsbehörden.
Ein zweites Feld ist die Einflussnahme auf türkischstämmige Gemeinschaften. Der Verfassungsschutzbericht nennt hierfür unter anderem die Union Internationaler Demokraten (UID) und beschreibt deren enge Kontakte zu türkischen Regierungs- und AKP-Vertretern. Daraus folgt nicht, dass jedes Mitglied oder jede Aktivität der Organisation nachrichtendienstlich ist; die Sicherheitsrelevanz liegt in der möglichen politischen Mobilisierung und Einflussnahme.
Erwartungskorridor
Für Deutschland ist eher mit einer Fortsetzung als mit einem grundlegenden Strategiewechsel zu rechnen. Der Verfassungsschutz erwartet ausdrücklich, dass die Aktivitäten türkischer Nachrichtendienste und staats- beziehungsweise regierungsnaher Organisationen auf hohem Niveau fortgeführt werden.
Der wichtigste Trend ist die Kombination verschiedener Instrumente: klassische Informationsbeschaffung, digitale Überwachung, politische Mobilisierung und gegebenenfalls Einschüchterung einzelner Personen. Die einzelnen Instrumente müssen jeweils gesondert nachgewiesen werden.
Ein Anstieg der Aktivitäten ist insbesondere dann zu erwarten, wenn sich die politische Konfrontation zwischen Ankara und türkischen beziehungsweise kurdischen Oppositionsgruppen verschärft. Daraus folgt aber keine Grundlage für pauschale Maßnahmen gegen die türkische Community.
Was Deutschland konkret tun kann
Erstens: Schutz gefährdeter Personen. Hinweise auf Überwachung, Bedrohung oder Einschüchterung sollten schnell zwischen Polizei, Verfassungsschutz und spezialisierten Beratungsstellen bewertet werden.
Zweitens: konsequente Strafverfolgung konkreter Spionage- und Einschüchterungshandlungen. Entscheidend ist der Nachweis der Handlung und der Verantwortlichkeit, nicht die politische Haltung der betroffenen Person.
Drittens: Transparenz bei politischer Einflussnahme. Wo gesetzliche Offenlegungspflichten bestehen, sollten Finanzierungs- und Interessenbeziehungen nachvollziehbar sein. Das gilt unabhängig davon, ob der Einfluss aus der Türkei, einem Golfstaat oder einem anderen Partnerland kommt.
Viertens: Stärkung der Cybersicherheit in Politik, Wissenschaft, Verwaltung und Unternehmen mit sensiblen technischen Informationen.
Fünftens: bessere europäische Koordination. Muster, die in einem Mitgliedstaat sichtbar werden, können für andere Staaten relevant sein; deshalb sollten Erkenntnisse zu transnationaler Einschüchterung, Cyberoperationen und Einflussnetzwerken systematischer ausgetauscht werden.
Was vermieden werden sollte
Eine sicherheitspolitisch belastbare Strategie muss zwischen staatlichen Akteuren und der türkischen Bevölkerung in Deutschland unterscheiden.
Ebenso sollte politische Nähe zu Ankara nicht mit einem Spionagevorwurf gleichgesetzt werden. Für Maßnahmen gegen Vereine, Verbände oder Einzelpersonen müssen konkrete Tatsachen und die jeweils geltenden rechtlichen Voraussetzungen vorliegen.
Schließlich sollte die Zusammenarbeit mit der Türkei in Bereichen wie organisierter Kriminalität, Migration oder Terrorismusbekämpfung nicht davon abhängen, ob in einem anderen Bereich berechtigte Sicherheitsbedenken bestehen. Kooperation und Kontrolle sind keine Gegensätze.
Frühwarnindikatoren
-
-
- Neue Ermittlungsverfahren wegen Spionage, Bedrohung oder Einschüchterung mit belastbarer Verbindung zu türkischen Stellen.
-
- Systematische Überwachung bestimmter oppositioneller oder kurdischer Akteure.
-
- Koordinierte digitale Kampagnen mit nachweisbaren Verbindungen zu staatlichen oder staatsnahen Akteuren.
-
- Veränderungen in Finanzierungs- und Organisationsstrukturen von Einflussnetzwerken.
- Neue Cybervorfälle gegen deutsche politische, wissenschaftliche oder technische Einrichtungen, bei denen eine belastbare Attribution möglich ist.
-
Quellen und Nachweise
-
- Bundesamt für Verfassungsschutz, Verfassungsschutzbericht 2024, Abschnitt zu türkischen Nachrichtendiensten und staatlicher Einflussnahme.
Hinweis zur Methodik
Diese Analyse trennt dokumentierte Sachverhalte von nicht bestätigten Angaben und redaktioneller Einschätzung. Nicht bestätigte Angaben werden nicht als Tatsachen fortgeschrieben. Die Abschnitte zu Iran, Saudi-Arabien und den Vereinigten Arabischen Emiraten beruhen auf eigener Recherche des IIC Berlin; der Abschnitt zur Türkei stützt sich vor allem auf den Verfassungsschutzbericht 2024. Der Bericht des Europäischen Auswärtigen Dienstes zu Foreign Information Manipulation and Interference dient als übergreifender europäischer Bezugsrahmen.


